संदर्भ:
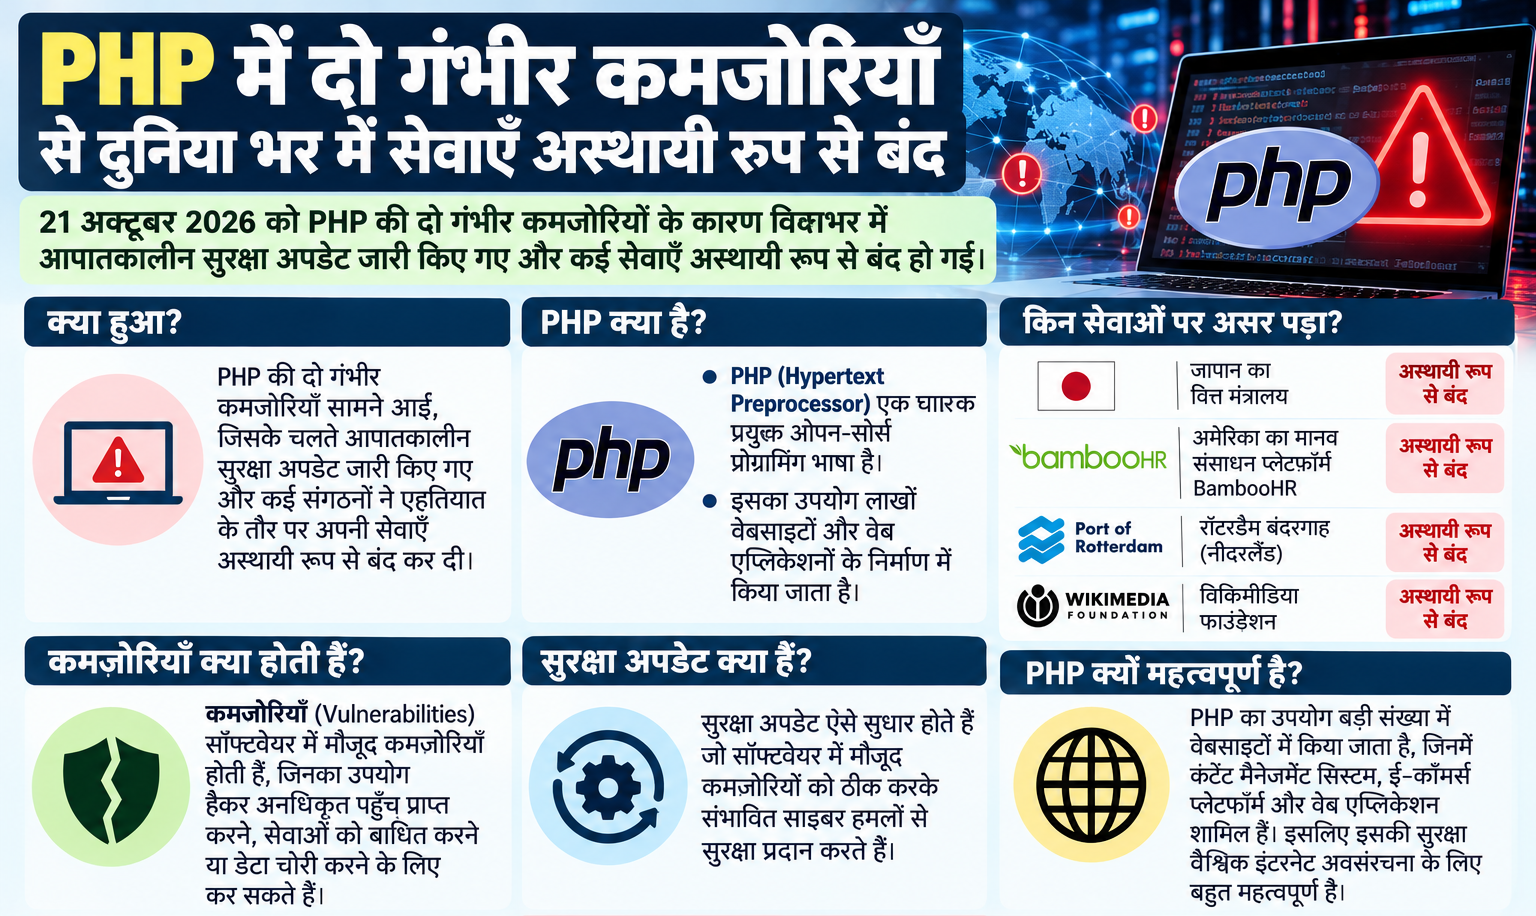
हाल ही में, लाखों वेबसाइटों द्वारा उपयोग की जाने वाली प्रोग्रामिंग भाषा PHP में दो गंभीर कमजोरियों के कारण 21 अक्टूबर, 2026 को दुनिया भर में आपातकालीन सुरक्षा अपडेट और एहतियातन सिस्टम बंद करने की घटनाएँ सामने आईं। जापान के वित्त मंत्रालय, अमेरिका के मानव संसाधन प्लेटफॉर्म BambooHR, रॉटरडैम बंदरगाह और विकिमीडिया फाउंडेशन सहित कई सेवाएँ अस्थायी रूप से ऑफलाइन हो गईं, क्योंकि संबंधित संगठन अपने सिस्टम को सुरक्षित करने में लगे हुए थे।
PHP क्या है और इसका व्यापक रूप से उपयोग क्यों किया जाता है?
-
-
- PHP (Hypertext Preprocessor) एक निःशुल्क और ओपन-सोर्स प्रोग्रामिंग भाषा है, जो उन वेबसाइटों में से लगभग 70% के बैकएंड पर काम करती है, जिनकी सर्वर-साइड भाषा की पहचान की जा सकती है। यह लॉगिन, एप्लिकेशन और ऑनलाइन खरीदारी जैसी प्रक्रियाओं को संचालित करती है।
- WordPress, जो दुनिया भर की 40% से अधिक वेबसाइटों को संचालित करता है, भी PHP का उपयोग करता है। इसके व्यापक उपयोग के कारण इसमें मौजूद कमजोरियाँ सरकारी संस्थानों, व्यवसायों और मीडिया संगठनों की वेबसाइटों को प्रभावित कर सकती हैं।
- PHP (Hypertext Preprocessor) एक निःशुल्क और ओपन-सोर्स प्रोग्रामिंग भाषा है, जो उन वेबसाइटों में से लगभग 70% के बैकएंड पर काम करती है, जिनकी सर्वर-साइड भाषा की पहचान की जा सकती है। यह लॉगिन, एप्लिकेशन और ऑनलाइन खरीदारी जैसी प्रक्रियाओं को संचालित करती है।
-
PHP2Shell क्या है और यह खतरनाक क्यों है?
-
-
- PHP2Shell, PHP में मौजूद दो गंभीर कमजोरियों को संदर्भित करता है, जिनका फायदा उठाकर हमलावर बिना लॉगिन किए दूरस्थ रूप से दुर्भावनापूर्ण कोड चला सकते हैं या सर्वर की मेमोरी में मौजूद संवेदनशील जानकारी तक पहुँच प्राप्त कर सकते हैं।
- साइबर सुरक्षा विशेषज्ञों के अनुसार, ये कमजोरियाँ PHP के भीतर ही मौजूद हैं। इस कारण अलग-अलग वेबसाइटों की लॉगिन जाँच या सुरक्षा प्रणालियों के सक्रिय होने से पहले ही इनका दुरुपयोग किया जा सकता है।
- शोधकर्ताओं ने दो समस्याओं की पहचान की:
- PHP में मेमोरी समाप्त होने से संबंधित समस्या: जब कोई अनुरोध मेमोरी संबंधी त्रुटि उत्पन्न करता है, तो PHP अधूरी या अमान्य जानकारी को गलती से वैध मान सकता है। इससे हमलावरों को इस कमजोरी का फायदा उठाने का अवसर मिल सकता है।
- पहले से मौजूद जानकारी के पुनः उपयोग से संबंधित समस्या: PHP पहले के अनुरोधों से जुड़ी आंतरिक जानकारी के पुराने संदर्भों का गलती से दोबारा उपयोग कर सकता है। इसके कारण बाद के अनुरोधों को गलत तरीके से संसाधित किया जा सकता है।
- PHP में मेमोरी समाप्त होने से संबंधित समस्या: जब कोई अनुरोध मेमोरी संबंधी त्रुटि उत्पन्न करता है, तो PHP अधूरी या अमान्य जानकारी को गलती से वैध मान सकता है। इससे हमलावरों को इस कमजोरी का फायदा उठाने का अवसर मिल सकता है।
- हमलावर इन कमजोरियों का फायदा उठाकर ग्राहकों का डेटा, डेटाबेस पासवर्ड और लॉगिन क्रेडेंशियल चुरा सकते हैं, वेबसाइटों में बदलाव कर सकते हैं, बैकडोर इंस्टॉल कर सकते हैं या आंतरिक नेटवर्क तक पहुँच प्राप्त कर सकते हैं। AI उपकरण हमलावरों को ऐसे साइबर हमलों के लिए एक्सप्लॉइट अधिक तेजी से विकसित करने में भी सहायता कर सकते हैं।
- PHP2Shell, PHP में मौजूद दो गंभीर कमजोरियों को संदर्भित करता है, जिनका फायदा उठाकर हमलावर बिना लॉगिन किए दूरस्थ रूप से दुर्भावनापूर्ण कोड चला सकते हैं या सर्वर की मेमोरी में मौजूद संवेदनशील जानकारी तक पहुँच प्राप्त कर सकते हैं।
-
वेबसाइटें ऑफलाइन क्यों हो गईं?
-
-
- साइबर सुरक्षा एजेंसियों ने संगठनों को तुरंत सुरक्षा अपडेट इंस्टॉल करने की सलाह दी। जिन वेबसाइटों में समय पर सुरक्षा पैच लागू नहीं किए जा सकते थे, उन्हें साइबर हमले के जोखिम को कम करने के लिए अस्थायी रूप से ऑफलाइन करने की सलाह दी गई।
- PHP को अपडेट करना जटिल हो सकता है, क्योंकि इसका उपयोग होस्टिंग प्लेटफॉर्म, कंटेंट मैनेजमेंट सिस्टम और तृतीय-पक्ष उत्पादों में किया जाता है। पुराने उपकरण भी अपडेट के लिए अपने निर्माताओं या सेवा प्रदाताओं पर निर्भर हो सकते हैं।
- CERT-EU और भारत की CERT-In ने चेतावनियाँ जारी करते हुए प्रभावित संगठनों से सुरक्षा संबंधी सुधार लागू करने का आग्रह किया।
- साइबर सुरक्षा एजेंसियों ने संगठनों को तुरंत सुरक्षा अपडेट इंस्टॉल करने की सलाह दी। जिन वेबसाइटों में समय पर सुरक्षा पैच लागू नहीं किए जा सकते थे, उन्हें साइबर हमले के जोखिम को कम करने के लिए अस्थायी रूप से ऑफलाइन करने की सलाह दी गई।
-
भारत के लिए निहितार्थ:
यह घटना डिजिटल इंडिया सेवाओं, ई-गवर्नेंस प्लेटफॉर्म, वित्तीय प्रणालियों और महत्त्वपूर्ण सूचना अवसंरचना के लिए मौजूद जोखिमों को उजागर करती है। यह CERT-In की सलाहों, कमजोरियों के समन्वित प्रकटीकरण और मजबूत साइबर घटना प्रतिक्रिया तंत्र के महत्त्व को रेखांकित करती है।
भारत में कानूनी और संस्थागत ढाँचा:
-
-
- सूचना प्रौद्योगिकी अधिनियम, 2000 (IT Act, 2000): धारा 70 संरक्षित प्रणालियों से संबंधित है, धारा 70A महत्त्वपूर्ण सूचना अवसंरचना की सुरक्षा का प्रावधान करती है और धारा 70B CERT-In की साइबर घटना प्रतिक्रिया संबंधी भूमिका निर्धारित करती है।
- CERT-In: साइबर सुरक्षा संबंधी सलाह जारी करता है और साइबर घटनाओं के प्रति प्रतिक्रिया का समन्वय करता है। इसके वर्ष 2022 के निर्देशों के अनुसार, निर्दिष्ट साइबर घटनाओं की जानकारी का पता चलने या किसी संगठन के संज्ञान में आने के छह घंटे के भीतर रिपोर्ट करना आवश्यक है।
- डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम, 2023 (DPDP Act, 2023): धारा 8(5) के तहत डेटा न्यासियों (Data Fiduciaries) के लिए व्यक्तिगत डेटा के उल्लंघन को रोकने हेतु उचित सुरक्षा उपाय लागू करना आवश्यक है।
- सूचना प्रौद्योगिकी अधिनियम, 2000 (IT Act, 2000): धारा 70 संरक्षित प्रणालियों से संबंधित है, धारा 70A महत्त्वपूर्ण सूचना अवसंरचना की सुरक्षा का प्रावधान करती है और धारा 70B CERT-In की साइबर घटना प्रतिक्रिया संबंधी भूमिका निर्धारित करती है।
-
निष्कर्ष:
PHP2Shell यह दर्शाता है कि व्यापक रूप से उपयोग किए जाने वाले ओपन-सोर्स बुनियादी ढाँचे में मौजूद कमजोरियाँ किस प्रकार व्यापक और प्रणालीगत साइबर जोखिम उत्पन्न कर सकती हैं। एक सुदृढ़ डिजिटल पारिस्थितिकी तंत्र के निर्माण के लिए सॉफ्टवेयर सुरक्षा, जिम्मेदार AI शासन और संस्थागत तैयारी को मजबूत करना आवश्यक है।