संदर्भ:
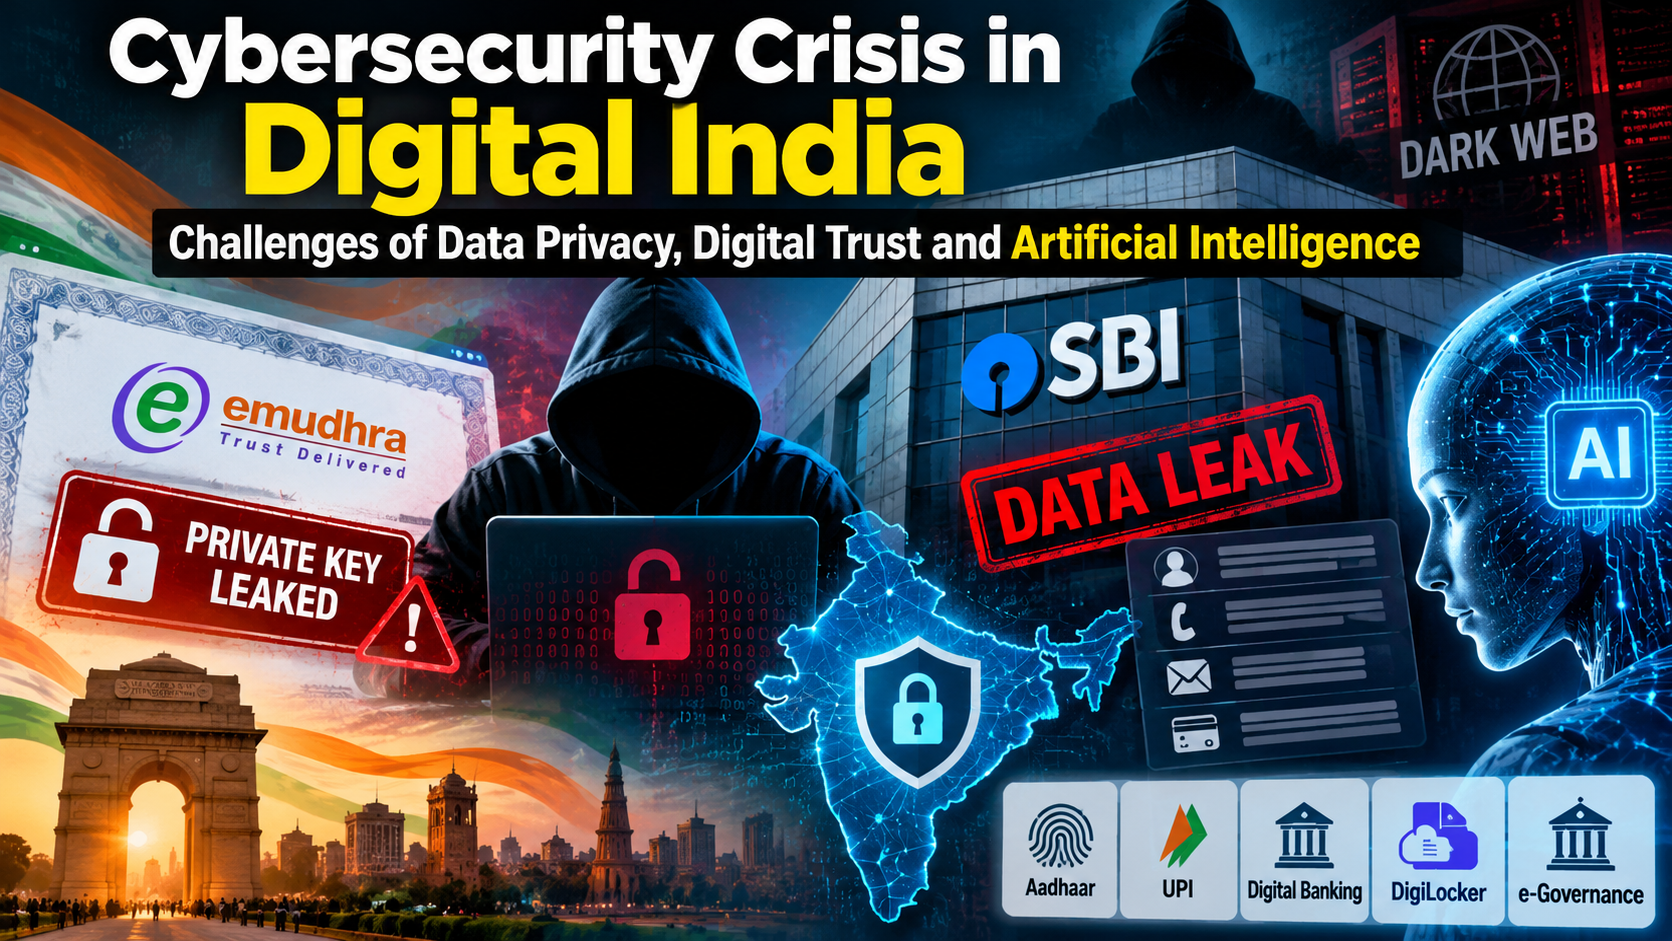
हाल ही में अक्टूबर 2026 में भारत के डिजिटल बुनियादी ढांचे पर एक साथ कई साइबर खतरों की घटनाएँ देखी गई है, जिसने देश की डिजिटल संप्रभुता (Digital Sovereignty), राष्ट्रीय सुरक्षा और वित्तीय पारिस्थितिकी तंत्र की रीढ़ को झकझोर कर रख दिया है। राष्ट्रीय डिजिटल प्रमाणन प्राधिकरण ई-मुद्रा (eMudhra) की एन्क्रिप्शन सुरक्षा कुंजियों (Private Keys) का लीक होना और देश के सबसे बड़े सार्वजनिक क्षेत्र के बैंक, भारतीय स्टेट बैंक (SBI) के ग्राहकों का डेटा डार्क वेब पर उजागर होना, केवल दो अलग-अलग तकनीकी घटनाएं नहीं हैं। ये भारत के 'डिजिटल इंडिया' अभियान की आंतरिक सुरक्षा और विनियामक ढांचे (Regulatory Framework) में मौजूद बड़े अंतर को रेखांकित करती हैं।
डिजिटल अर्थव्यवस्था में साइबर सुरक्षा केवल तकनीकी व्यवस्था का प्रश्न नहीं, बल्कि राष्ट्रीय सुरक्षा, आर्थिक स्थिरता, नागरिकों की निजता और डिजिटल शासन में जनता के विश्वास से जुड़ा विषय है।
डिजिटल परिवर्तन और साइबर सुरक्षा का बढ़ता महत्त्व
भारत ने पिछले कुछ वर्षों में डिजिटल सार्वजनिक अवसंरचना (Digital Public Infrastructure- DPI) के क्षेत्र में उल्लेखनीय प्रगति की है। आधार, UPI, डिजिटल बैंकिंग, डिजिलॉकर, ऑनलाइन सरकारी सेवाओं और ई-कॉमर्स ने नागरिकों तथा सरकार के बीच संपर्क को अधिक सरल बनाया है।
इस परिवर्तन से आर्थिक समावेशन, सेवाओं की पहुँच और प्रशासनिक दक्षता को बढ़ावा मिला है। लेकिन जैसे-जैसे अधिक सेवाएँ इंटरनेट पर निर्भर हो रही हैं, वैसे-वैसे साइबर हमलों का संभावित प्रभाव भी बढ़ रहा है।
इसलिए डिजिटल विकास की सफलता का आकलन केवल ऑनलाइन सेवाओं की संख्या से नहीं, बल्कि उनकी सुरक्षा, विश्वसनीयता और संकट के समय काम करते रहने की क्षमता से भी किया जाना चाहिए।
ई-मुद्रा प्रकरण: डिजिटल ट्रस्ट चेन और एन्क्रिप्शन
साइबर सुरक्षा में ‘पब्लिक की इन्फ्रास्ट्रक्चर’ (PKI) डिजिटल विश्वास की आधारशिला है। इंटरनेट पर हाइपरटेक्स्ट ट्रांसफर प्रोटोकॉल सिक्योर (HTTPS) और ट्रांसपोर्ट लेयर सिक्योरिटी (TLS) प्रमाणपत्र वेबसाइट तथा उपयोगकर्ता के बीच सुरक्षित संचार स्थापित करने और वेबसाइट की पहचान सत्यापित करने में महत्त्वपूर्ण भूमिका निभाते हैं। इन प्रमाणपत्रों को जारी करने वाली संस्थाओं को सर्टिफिकेट अथॉरिटी (Certificate Authority- CA) कहा जाता है। भारत में प्रमाणन प्राधिकरणों के नियमन और डिजिटल प्रमाणपत्रों से संबंधित व्यवस्था में नियंत्रक प्रमाणन प्राधिकरण (Controller of Certifying Authorities- CCA) की महत्त्वपूर्ण भूमिका है।
अक्टूबर 2026 में सामने आई रिपोर्टों के अनुसार, ई-मुद्रा से संबंधित आठ इंटरमीडिएट सर्टिफिकेट अथॉरिटी प्रमाणपत्रों की निजी कुंजियों के निर्माण में पर्याप्त क्रिप्टोग्राफिक यादृच्छिकता का अभाव पाया गया। ऐसी कमजोरी के कारण निजी कुंजियों का अनुमान लगाने या उन्हें पुनः प्राप्त करने का जोखिम उत्पन्न हो सकता है। यदि इन कुंजियों का दुरुपयोग किया जाए, तो हमलावर फर्जी डिजिटल प्रमाणपत्र बनाकर वेबसाइट की पहचान की नकल करने या सुरक्षित संचार की विश्वसनीयता को प्रभावित करने का प्रयास कर सकते हैं।
यह घटना स्पष्ट करती है कि डिजिटल प्रमाणपत्र जारी करने वाली संस्थाओं की सुरक्षा केवल एक तकनीकी विषय नहीं, बल्कि पूरे डिजिटल पारिस्थितिकी तंत्र के विश्वास से जुड़ा प्रश्न है। निजी कुंजियों के सुरक्षित निर्माण, भंडारण और उपयोग, स्वतंत्र सुरक्षा ऑडिट तथा समयबद्ध प्रमाणपत्र निरस्तीकरण की व्यवस्था को मजबूत करना आवश्यक है।
एसबीआई प्रकरण: डेटा गोपनीयता और वित्तीय सुरक्षा
21 अक्टूबर 2026 की रिपोर्ट के अनुसार, बैंक ने ग्राहक डेटा के लीक होने की घटना की जाँच शुरू की। प्रारंभिक जानकारी में 3,897 ग्राहकों से संबंधित रिकॉर्ड लीक होने का उल्लेख किया गया। बैंक ने स्वतंत्र साइबर सुरक्षा एजेंसी से जाँच कराने की जानकारी दी।
यहाँ डार्क वेब और डेटा उल्लंघन के बीच संबंध को समझना आवश्यक है। डार्क वेब इंटरनेट का ऐसा हिस्सा है, जहाँ कुछ सेवाओं तक पहुँचने के लिए विशेष सॉफ्टवेयर या नेटवर्क की आवश्यकता होती है। इसका उपयोग वैध गोपनीयता उद्देश्यों के लिए भी हो सकता है, लेकिन चोरी किए गए डेटा के व्यापार और साइबर अपराधों में भी किया जाता है।
ग्राहकों की व्यक्तिगत जानकारी का खुलासा होने से कई प्रकार के जोखिम उत्पन्न हो सकते हैं:
- फिशिंग: अपराधी बैंक अधिकारी बनकर ग्राहकों से OTP, पासवर्ड या अन्य गोपनीय जानकारी माँग सकते हैं।
- पहचान की चोरी: व्यक्तिगत विवरण का उपयोग फर्जी पहचान या धोखाधड़ी के प्रयासों में किया जा सकता है।
- लक्षित वित्तीय धोखाधड़ी: ग्राहक की वास्तविक जानकारी का उपयोग करके उसे अधिक विश्वसनीय लगने वाले फर्जी संदेश भेजे जा सकते हैं।
- विश्वास में कमी: बैंकिंग व्यवस्था में नागरिकों का भरोसा कमजोर हो सकता है।
बैंकिंग सुरक्षा का मूल्यांकन केवल खातों और लेन-देन की सुरक्षा के आधार पर नहीं, बल्कि ग्राहकों की व्यक्तिगत जानकारी की सुरक्षा के आधार पर भी होना चाहिए।
भारत में साइबर सुरक्षा से जुड़ी प्रमुख चुनौतियाँ:
1. तकनीकी निर्भरता और कमजोर सुरक्षा मानक: अनेक संस्थान पुराने सॉफ्टवेयर, कमजोर पासवर्ड, असुरक्षित कॉन्फिगरेशन और अपर्याप्त सुरक्षा परीक्षण पर निर्भर रहते हैं।
2. आपूर्ति शृंखला से जुड़े जोखिम: किसी एक सेवा प्रदाता या सॉफ्टवेयर कंपनी की सुरक्षा में चूक उसके अनेक ग्राहकों को प्रभावित कर सकती है। इसलिए केवल अपने सिस्टम की सुरक्षा पर्याप्त नहीं है।
3. संस्थागत जवाबदेही की कमी: कई बार सुरक्षा उल्लंघन का पता लगने में देरी होती है। इससे नुकसान की सीमा बढ़ सकती है और प्रभावित नागरिकों को समय पर चेतावनी देना कठिन हो जाता है।
4. कुशल विशेषज्ञों की आवश्यकता: साइबर सुरक्षा में प्रशिक्षित मानव संसाधन, आधुनिक तकनीकी उपकरण और नियमित प्रशिक्षण सभी संस्थानों में समान रूप से उपलब्ध नहीं हैं।
5. सीमा-पार साइबर अपराध: साइबर अपराधी, उनके सर्वर और चोरी किए गए डेटा अलग-अलग देशों में हो सकते हैं। इससे जाँच, साक्ष्य जुटाने और कानूनी कार्रवाई में कठिनाई आती है।
भारत में साइबर सुरक्षा का कानूनी एवं संस्थागत ढाँचा:
- सूचना प्रौद्योगिकी अधिनियम, 2000: साइबर अपराधों और डिजिटल प्रणालियों की सुरक्षा से संबंधित प्रमुख कानूनी आधार प्रदान करता है।
- सर्ट-इन (CERT-In): भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया दल साइबर सुरक्षा घटनाओं पर प्रतिक्रिया देने, चेतावनी जारी करने और समन्वय स्थापित करने वाली राष्ट्रीय एजेंसी है।
- एनसीआईआईपीसी (NCIIPC): राष्ट्रीय महत्त्वपूर्ण सूचना अवसंरचना संरक्षण केंद्र ऊर्जा, बैंकिंग, दूरसंचार और अन्य महत्त्वपूर्ण क्षेत्रों की सूचना अवसंरचना की सुरक्षा पर ध्यान देता है।
- डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम, 2023: डिजिटल व्यक्तिगत डेटा के प्रसंस्करण और डेटा फिड्यूशियरी की जवाबदेही के लिए कानूनी ढाँचा प्रदान करता है।
- राष्ट्रीय साइबर समन्वय केंद्र (NCCC): साइबर खतरों की पहचान और संबंधित एजेंसियों के बीच समन्वय में सहायता करता है।
सरकार ने साइबर स्वच्छता केंद्र जैसी पहल के माध्यम से भी साइबर सुरक्षा जागरूकता और दुर्भावनापूर्ण सॉफ्टवेयर से सुरक्षा को बढ़ावा दिया है।
हालाँकि, कानून और संस्थागत ढाँचे की उपलब्धता अपने-आप प्रभावी सुरक्षा सुनिश्चित नहीं करती। इनके सफल क्रियान्वयन के लिए नियमित ऑडिट, समयबद्ध कार्रवाई, प्रशिक्षित कर्मचारी और जवाबदेही तय करने की व्यवस्था आवश्यक है।
आगे की राह:
भारत को डिजिटल विकास के साथ साइबर सुरक्षा को भी समान प्राथमिकता देनी होगी। इसके लिए:
सुरक्षा-आधारित डिजाइन (Security by Design): किसी डिजिटल सेवा को विकसित करते समय ही सुरक्षा को उसकी मूल संरचना का हिस्सा बनाया जाना चाहिए, न कि समस्या उत्पन्न होने के बाद अतिरिक्त उपाय के रूप में जोड़ा जाए।
नियमित सुरक्षा ऑडिट: सरकारी वेबसाइटों, बैंकों, प्रमाणपत्र जारी करने वाली संस्थाओं और डिजिटल सेवा प्रदाताओं का स्वतंत्र तकनीकी परीक्षण होना चाहिए। क्रिप्टोग्राफिक कुंजियों के निर्माण, भंडारण और उपयोग की भी नियमित समीक्षा की जानी चाहिए।
त्वरित सूचना और प्रतिक्रिया: डेटा उल्लंघन की स्थिति में प्रभावित संस्थानों को घटना की गंभीरता का आकलन करके निर्धारित समय-सीमा के भीतर संबंधित एजेंसियों और प्रभावित व्यक्तियों को सूचित करना चाहिए।
एआई के सुरक्षित उपयोग के लिए स्पष्ट नियम: एआई आधारित उपकरणों को न्यूनतम आवश्यक अधिकार दिए जाएँ। उनकी गतिविधियों का रिकॉर्ड रखा जाए, संवेदनशील डेटा तक पहुँच सीमित हो और किसी महत्त्वपूर्ण कार्रवाई से पहले उचित मानवीय निगरानी सुनिश्चित की जाए।
डेटा न्यूनतमकरण: संस्थानों को केवल उतना ही व्यक्तिगत डेटा एकत्र करना चाहिए, जितना किसी वैध उद्देश्य के लिए आवश्यक हो। इससे डेटा लीक होने की स्थिति में संभावित नुकसान कम किया जा सकता है।
नागरिकों में जागरूकता: नागरिकों को अनजान लिंक से बचने, बहु-कारक प्रमाणीकरण अपनाने, ओटीपी साझा न करने और संदिग्ध बैंकिंग गतिविधियों की तुरंत रिपोर्ट करने के लिए प्रोत्साहित करना चाहिए।
साइबर सुरक्षा में आत्मनिर्भरता: स्वदेशी साइबर सुरक्षा समाधानों, अनुसंधान, विशेषज्ञ प्रशिक्षण और सार्वजनिक-निजी भागीदारी को बढ़ावा देना चाहिए। साथ ही, वैश्विक मानकों और अंतरराष्ट्रीय सहयोग को भी महत्त्व देना आवश्यक है।
निष्कर्ष:
डिजिटल भारत का भविष्य केवल तकनीकी नवाचार और इंटरनेट की व्यापक पहुँच पर निर्भर नहीं करता, बल्कि इस बात पर भी निर्भर करता है कि नागरिक अपनी व्यक्तिगत जानकारी, वित्तीय लेन-देन और डिजिटल सेवाओं को कितना सुरक्षित मानते हैं।
ई-मुद्रा से जुड़ी प्रमाणपत्र सुरक्षा खामी, एसबीआई के ग्राहक रिकॉर्ड के लीक होने की जाँच और एआई की बढ़ती तकनीकी क्षमताएँ अलग-अलग घटनाक्रम हैं, लेकिन ये घटनाएँ एक संदेश देती हैं कि डिजिटल व्यवस्था में विश्वास बनाए रखने के लिए सुरक्षा, पारदर्शिता और जवाबदेही को सर्वोच्च प्राथमिकता देनी होगी।
भारत को ऐसी साइबर सुरक्षा व्यवस्था विकसित करनी चाहिए जो हमले होने के बाद प्रतिक्रिया न दे, बल्कि संभावित खतरों की पहले पहचान करे, नुकसान को सीमित रखे और संकट के बाद शीघ्र सामान्य स्थिति में लौट सके। यही सुरक्षित, समावेशी और विश्वसनीय डिजिटल भारत की आधारशिला होगी।